Trouvez et résolvez les problèmes 10 fois plus vite avec Red Sift Radar
En intégrant une intelligence à l'échelle d'internet, l'expertise en sécurité et la puissance d'un LLM, Radar donne aux défenseurs des informations exploitables pour combler les failles de sécurité avant qu'elles ne puissent être exploitées.
En intégrant une intelligence à l'échelle d'internet, l'expertise en sécurité et la puissance d'un LLM, Radar donne aux défenseurs des informations exploitables pour combler les failles de sécurité avant qu'elles ne puissent être exploitées.






Résolvez les problèmes de sécurité 10 fois plus vite : des enquêtes sur les e-mails, les domaines et les ressources exposées sur Internet qui prenaient 20 minutes peuvent désormais être réalisées en seulement 2.

Bénéficiez d'analyses pilotées par LLM et de la compréhension contextuelle de Radar pour recevoir des recommandations adaptées à vos problèmes spécifiques.

Éliminez les tâches manuelles et la collecte de données en intégrant de façon transparente une intelligence cybersécurité approfondie dans vos systèmes existants.

Transformez des tâches de sécurité complexes en conversations simples en langage naturel, permettant aux profils techniques comme non techniques de maîtriser rapidement les dépannages avancés.
Commencez avec Radar, votre assistant IA intégré à Red Sift, puis étendez-le avec des agents intégrés aux applications ou votre propre LLM. Quelle que soit la façon dont votre équipe travaille, Radar la rejoint là où elle se trouve déjà.
Radar : votre assistant IA pour la sécurité
Des conversations en langage naturel. Interrogez Radar sur vos e-mails, vos domaines et vos ressources exposées sur Internet et obtenez des réponses claires, sans expertise approfondie.
Des conseils de correction contextuels. Radar comprend votre configuration : les étapes de dépannage sont adaptées au problème exact que vous rencontrez.

Radar Agents : l'IA intégrée à vos applications Red Sift
Classification des sources par IA. L'AI Classifier évalue les sources DMARC à partir d'un ensemble de données plus large que la logique « si/alors » traditionnelle, pour des scores de classification plus fiables.
Des conseils de remédiation adaptés à votre compte. Obtenez des correctifs adaptés aux données et configurations spécifiques de votre compte, et non des conseils génériques qui ne correspondent pas forcément au problème.

Radar MCP : Red Sift dans le LLM de votre choix
Tous les produits Red Sift, une seule conversation. 52 fonctionnalités accessibles depuis Claude, ChatGPT, Cursor, VS Code ou l'assistant IA que votre équipe utilise déjà.
Des actions de lecture et d'écriture, pas seulement des consultations. Classifiez un domaine sosie, ajoutez un domaine, activez Dynamic SPF, mettez à jour les balises DMARC et bien plus, sans quitter la conversation.
Pourquoi les équipes de sécurité choisissent Red Sift Radar
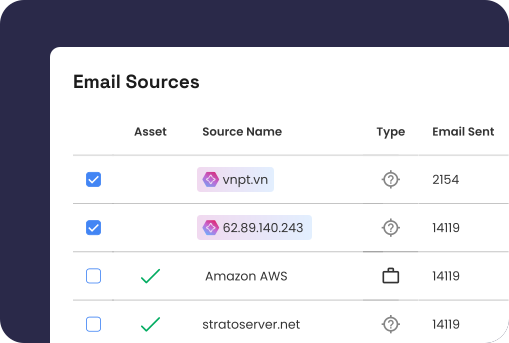
Bénéficiez d'une vue en temps réel de votre patrimoine numérique
Une intelligence cybersécurité à l'échelle d'internet et un réseau mondial de points de surveillance vous offrent une visibilité en temps réel sur votre environnement numérique.
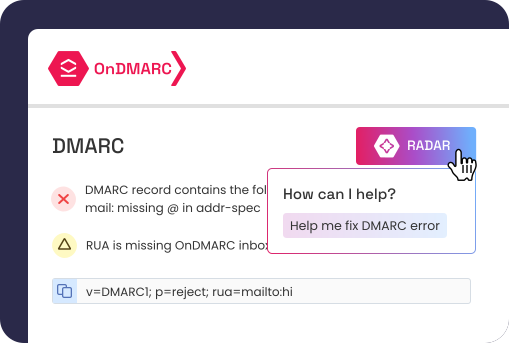
Identifiez et corrigez les mauvaises configurations à la volée
L'évaluation continue de vos ressources identifie et signale les mauvaises configurations dont vous ignoriez l'existence. Les conseils de correction conversationnels rendent la remédiation simple.
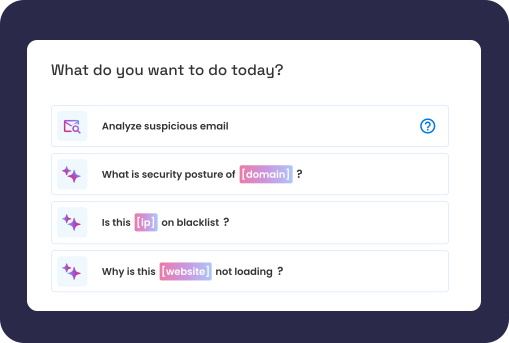
Utilisez l'IA pour une défense préventive
Analysez de vastes volumes de données de sécurité pour détecter les expositions, prévenir la dérive de configuration et classifier les ressources ou activités suspectes. Fournissez à vos utilisateurs des évaluations détaillées pour favoriser des décisions éclairées et proactives.
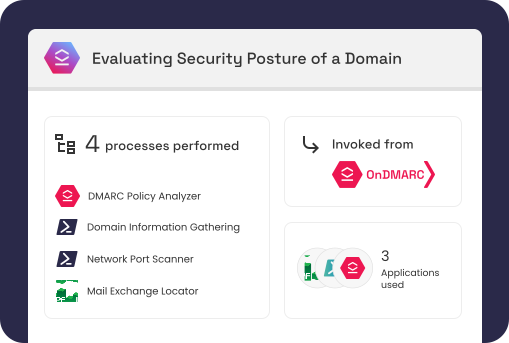
Bénéficiez d'une sécurité proactive et cohérente à grande échelle
Appuyez-vous sur des playbooks experts intégrés pour guider avec précision des analyses de sécurité en plusieurs étapes, avec des résultats fiables même dans les scénarios complexes.
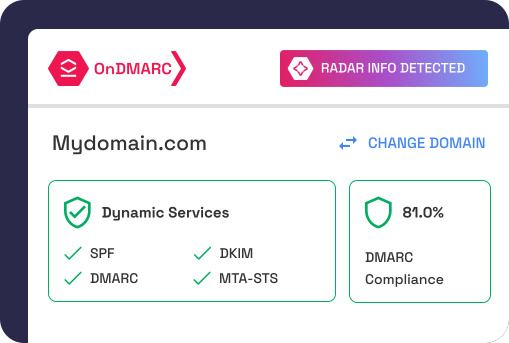
Partagez des rapports et une documentation clairs
Générez des rapports détaillés et des explications sur les configurations et problèmes de sécurité, pour donner aux équipes IT et aux parties prenantes tierces le contexte dont elles ont besoin pour résoudre rapidement les problèmes.
Intégré à Red Sift, et au-delà
Discutez avec Radar depuis n'importe où sur la plateforme Red Sift, ou connectez-le au LLM que votre équipe utilise déjà grâce à Radar MCP. Toutes les informations et tous les outils dont vous avez besoin, là où vous travaillez déjà.
Comment Radar et OnDMARC renforcent votre configuration e-mail contre le phishing et les autres menaces liées aux e-mails
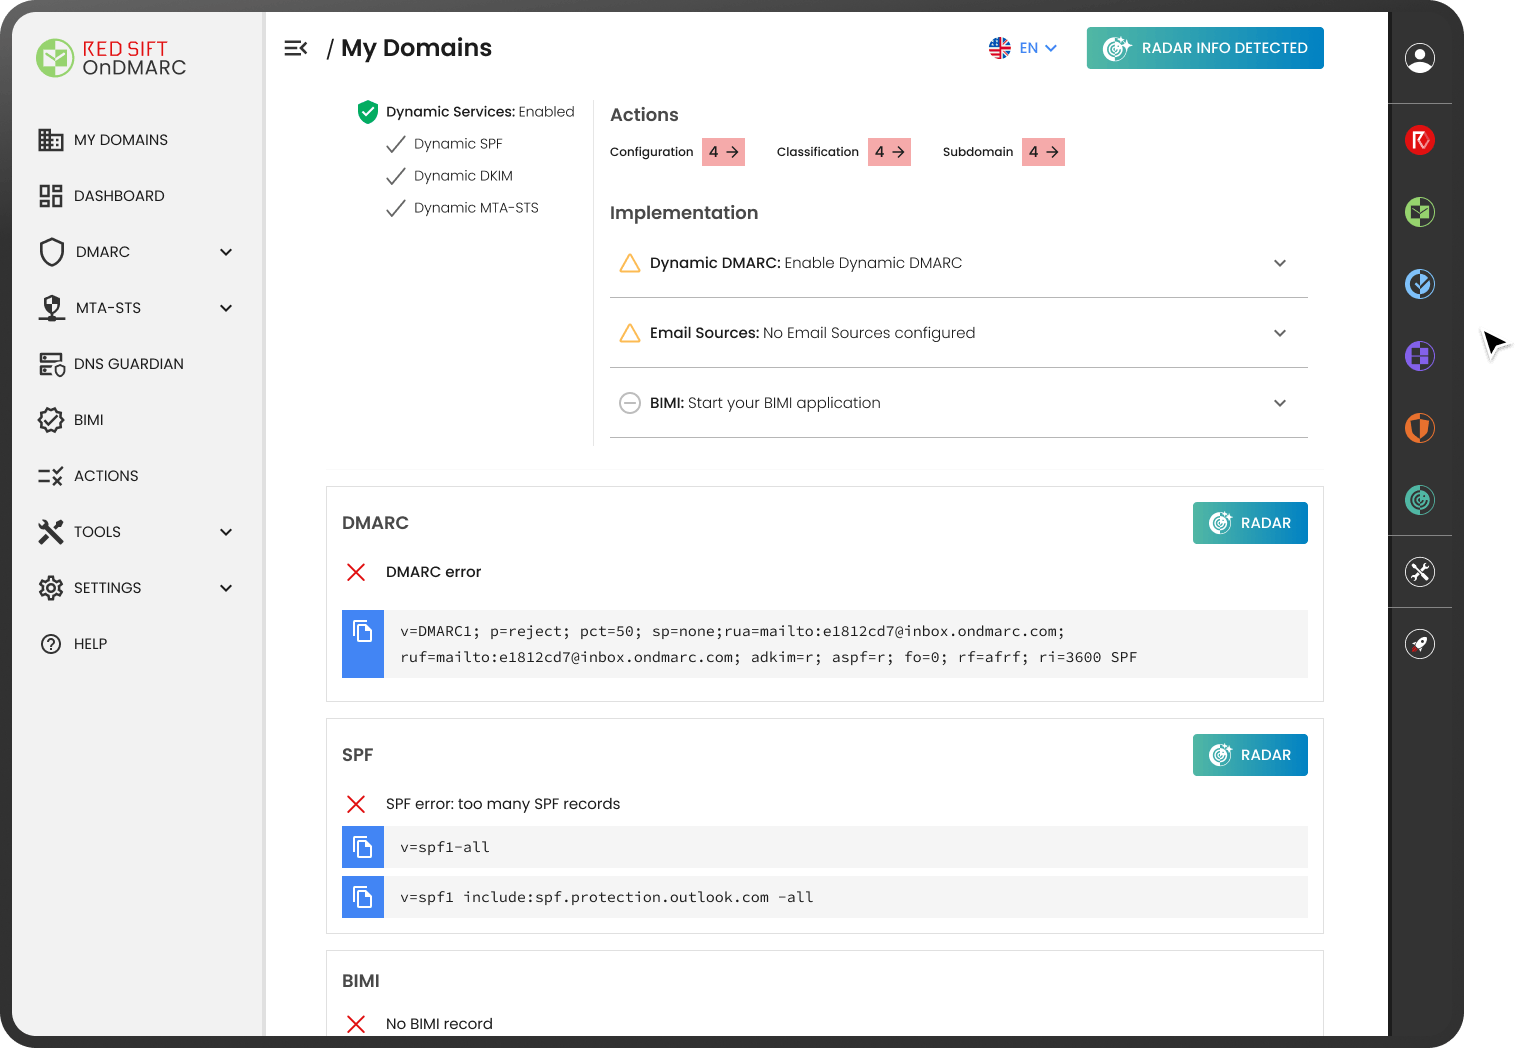
Radar s'intègre à Red Sift OnDMARC, ce qui en fait le premier LLM intégré à une application DMARC automatisée. Obtenez des réponses en temps réel à vos questions spécifiques liées aux e-mails et diagnostiquez en quelques secondes les enregistrements ou paramètres mal configurés.

« Avec Radar, le processus [d'analyse des menaces] a été rationalisé, réduisant le temps nécessaire à environ 2 minutes par domaine. »

« Dès les premières 24 heures d'utilisation, Radar nous a fait économiser 4 000 $ en identifiant une facture frauduleuse grâce aux informations de son en-tête. »

« Radar nous offre un moyen rapide et facile non seulement de vérifier les configurations, mais aussi de fournir aux professionnels IT une excellente documentation et des explications du problème, ainsi que les informations nécessaires pour le résoudre. »
« Radar m'a aidé à repérer une opportunité de renforcer la sécurité de l'un de mes domaines e-mail grâce à une politique MTA-STS. Il m'a expliqué pourquoi cette politique est importante, m'a guidé dans les étapes de configuration et d'activation, et a même vérifié ensuite que tout était correctement configuré. Incroyablement utile ! »
« Avec Radar, le processus [d'analyse des menaces] a été rationalisé, réduisant le temps nécessaire à environ 2 minutes par domaine. »
Red Sift Radar libère votre équipe et élimine le travail manuel en combinant une intelligence cybersécurité approfondie et une analyse IA en temps réel, le tout dans un seul workflow.
Recueillir des informations
Identifier et diagnostiquer les mauvaises configurations
Résoudre les requêtes complexes
Appuyez-vous sur une source unique de vérité pour obtenir une vue en temps réel de votre posture de sécurité, y compris vos domaines, vos e-mails et vos ressources exposées sur Internet.
Détection automatique des mauvaises configurations dans les enregistrements SPF, DMARC et autres enregistrements critiques, avec des conseils et une résolution immédiats.
Des recommandations pilotées par LLM aident à résoudre les expositions, y compris les problèmes de syntaxe et les expositions liées aux e-mails.
Utiliser un mélange d'outils complexes comme MXToolBox, DNS Toolbox, WHOIS et Qualys/SSL Labs.
Vérifier manuellement la configuration des domaines, la sécurité des e-mails et l'infrastructure web, ce qui vous fait perdre du temps.
Dépendre de forums comme Reddit ou Stack Overflow, et avoir besoin de compétences avancées en terminal/ligne de commande et de savoir lire les RFC pour un diagnostic manuel.
Passer à l'action
Demandez à Radar ce qui ne va pas et comment le corriger, classifiez et vérifiez les problèmes dans Red Sift avec Radar Agents, ou agissez directement depuis votre propre LLM avec Radar MCP.
Se connecter à plusieurs outils, rassembler les preuves et effectuer chaque modification à la main.
Remplissez le formulaire et un membre de notre équipe vous contactera pour configurer votre compte
Ressources
Découvrez nos ressources sur Radar
FAQ
Pour les clients Red Sift, Radar est inclus dans certaines formules de nos produits. Si vous n'êtes pas encore client mais souhaitez voir Radar en action, remplissez le formulaire sur cette page et un membre de notre équipe vous contactera.
Red Sift Radar est inclus dans certaines formules de nos produits. Si vous êtes client OnDMARC, consultez les tarifs ici.
Nous avons d'abord prototypé Red Sift Radar sous forme de plugin fonctionnant sur la version publique de GPT-4 d'OpenAI, mais avons décidé d'intégrer le LLM à notre plateforme afin de proposer une expérience plus sûre et plus performante.
Non, nous n'utilisons pas les données clients à des fins d'entraînement. Les données partagées lors des interactions avec OpenAI ne sont pas utilisées pour entraîner ou améliorer les modèles.
Prêt à le constater par vous-même ?