Encuentra y soluciona problemas 10 veces más rápido con Red Sift Radar
Al integrar inteligencia a escala de internet, experiencia en seguridad y la potencia de un LLM, Radar proporciona a los defensores información práctica para cerrar brechas de seguridad antes de que puedan ser explotadas.
Al integrar inteligencia a escala de internet, experiencia en seguridad y la potencia de un LLM, Radar proporciona a los defensores información práctica para cerrar brechas de seguridad antes de que puedan ser explotadas.






Resuelve problemas de seguridad 10 veces más rápido: las investigaciones sobre correos electrónicos, dominios y activos expuestos a internet que antes llevaban 20 minutos ahora se completan en solo 2.

Aprovecha la información basada en LLM y la comprensión contextual de Radar para recibir orientación adaptada a tus problemas específicos.

Elimina las tareas manuales y la recopilación de datos integrando de forma fluida inteligencia avanzada de ciberseguridad en tus sistemas existentes.

Convierte tareas de seguridad complejas en conversaciones sencillas en lenguaje natural, para que tanto usuarios técnicos como no técnicos dominen rápidamente la resolución de problemas avanzada.
Empieza con Radar, tu asistente de IA dentro de Red Sift, y amplíalo con agentes integrados en las aplicaciones o con tu propio LLM. Trabaje como trabaje tu equipo, Radar está allí donde ya se encuentra.
Radar: tu asistente de IA para la seguridad
Conversaciones en lenguaje natural. Pregunta a Radar sobre tu correo electrónico, tus dominios y tus activos expuestos a internet y obtén respuestas claras, sin necesidad de conocimientos avanzados.
Orientación contextual para la corrección. Radar entiende tu configuración, por lo que los pasos de resolución se adaptan exactamente al problema al que te enfrentas.

Radar Agents: IA integrada en tus aplicaciones de Red Sift
Clasificación de fuentes con IA. El AI Classifier evalúa las fuentes DMARC con un conjunto de datos más amplio que la lógica tradicional de «si/entonces», ofreciendo puntuaciones de clasificación más fiables.
Orientación de corrección adaptada a tu cuenta. Obtén soluciones adaptadas a los datos y configuraciones específicos de tu cuenta, no consejos genéricos que quizá no se ajusten al problema.

Radar MCP: Red Sift en el LLM que elijas
Todos los productos de Red Sift, una sola conversación. 52 capacidades accesibles desde Claude, ChatGPT, Cursor, VS Code o cualquier asistente de IA que tu equipo ya utilice.
Acciones de lectura y escritura, no solo consultas. Clasifica un dominio similar, añade un dominio, activa Dynamic SPF, actualiza etiquetas DMARC y mucho más sin salir del chat.
Por qué los equipos de seguridad eligen Red Sift Radar
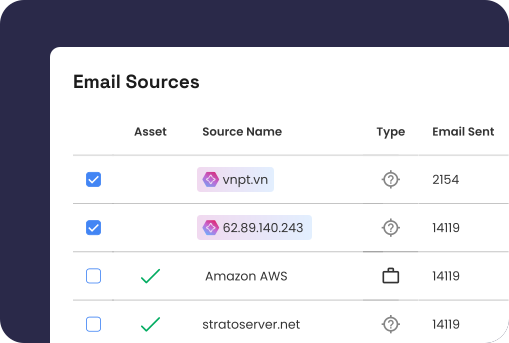
Obtén una visión en tiempo real de tu patrimonio digital
La inteligencia de ciberseguridad a escala de internet y una red global de puntos de monitorización te ofrecen visibilidad en tiempo real de tu entorno digital.
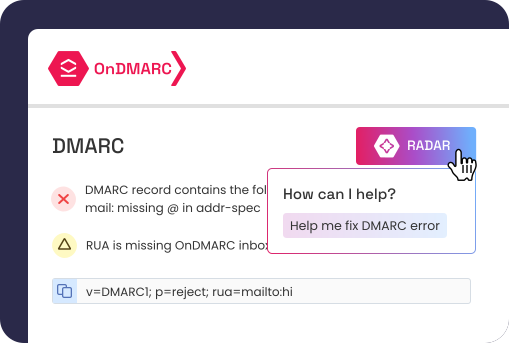
Comprende y corrige configuraciones erróneas al instante
La evaluación continua de tus activos identifica y te notifica configuraciones erróneas cuya existencia desconocías. La orientación conversacional hace que la corrección sea muy sencilla.
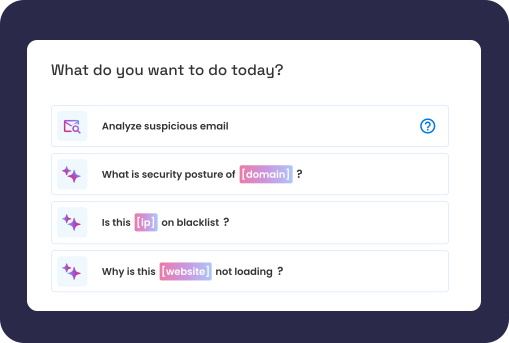
Usa la IA para una defensa preventiva
Analiza grandes volúmenes de datos de seguridad para detectar exposiciones, evitar desviaciones de configuración y clasificar activos o actividades sospechosas. Proporciona a tus usuarios evaluaciones detalladas para respaldar decisiones informadas y proactivas.
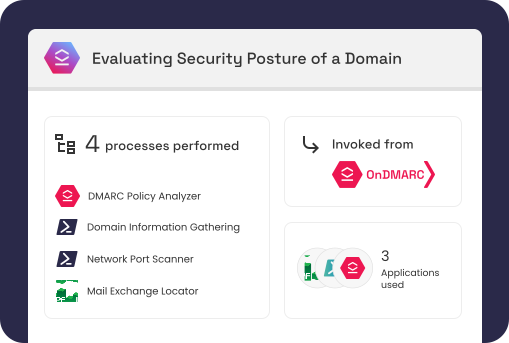
Benefíciate de una seguridad proactiva y coherente a escala
Confía en playbooks expertos integrados que guían con precisión análisis de seguridad de varios pasos y ofrecen resultados precisos incluso en escenarios complejos.
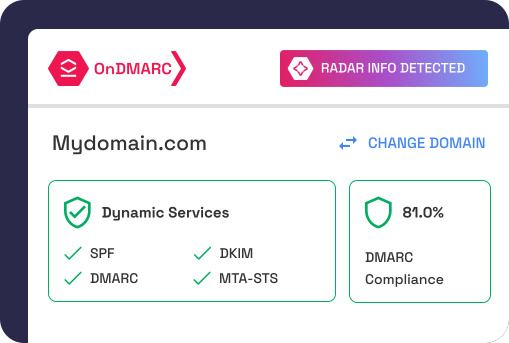
Comparte informes y documentación claros
Genera informes detallados y explicaciones de configuraciones y problemas de seguridad, proporcionando a los equipos de TI y a terceros el contexto que necesitan para resolver los problemas rápidamente.
Integrado en Red Sift y más allá
Chatea con Radar desde cualquier lugar de la plataforma Red Sift o conéctalo con Radar MCP al LLM que tu equipo ya utiliza. Toda la información y las herramientas que necesitas, allí donde ya trabajas.
Cómo Radar y OnDMARC refuerzan tu configuración de correo electrónico frente al phishing y otras amenazas basadas en el correo
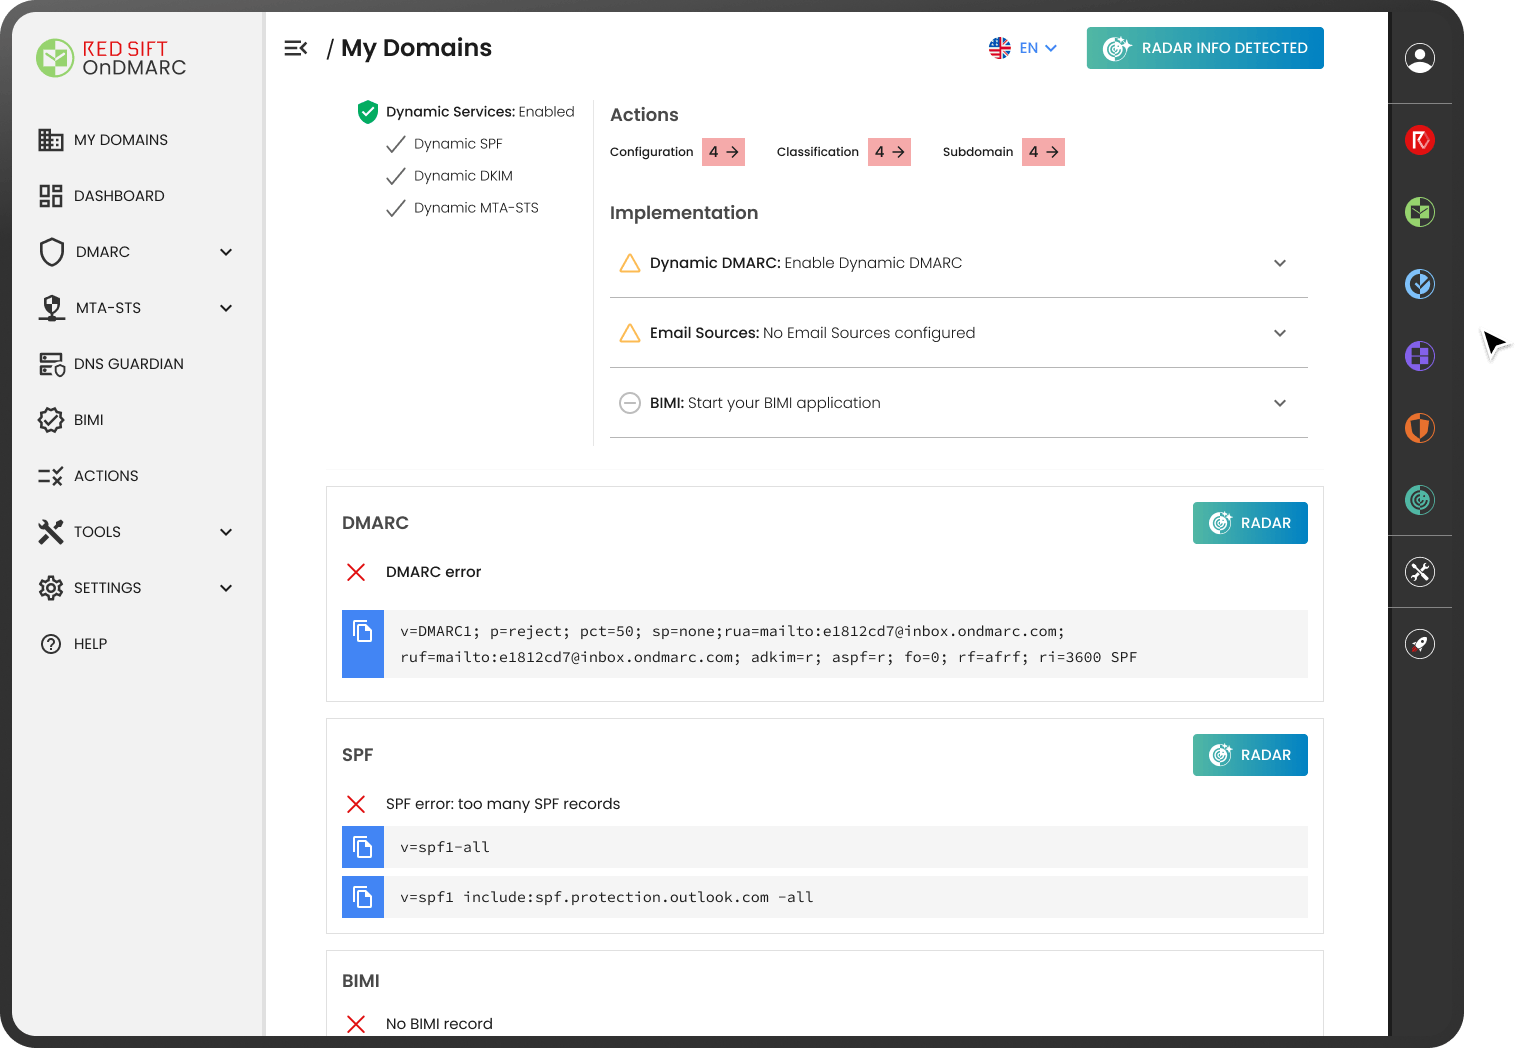
Radar se integra con Red Sift OnDMARC, lo que lo convierte en el primer LLM integrado en una aplicación DMARC automatizada. Obtén respuestas en tiempo real a consultas específicas sobre el correo electrónico y diagnostica registros o ajustes mal configurados en segundos.

«Con Radar, el proceso [de análisis de amenazas] se ha optimizado, reduciendo el tiempo a unos 2 minutos por dominio».

«En las primeras 24 horas de uso, Radar nos ahorró 4000 $ al identificar una factura fraudulenta a partir de la información de su encabezado».

«Radar nos ofrece una forma rápida y sencilla no solo de comprobar las configuraciones, sino también de proporcionar a los profesionales de TI una documentación excelente y explicaciones del problema, junto con información para solucionarlo».
«Radar me ayudó a identificar una oportunidad para reforzar la seguridad de uno de mis dominios de correo electrónico con una política MTA-STS. Me explicó por qué la política es importante, me guio por los pasos para configurarla y activarla, e incluso verificó después que todo estaba configurado correctamente. ¡Increíblemente útil!».
«Con Radar, el proceso [de análisis de amenazas] se ha optimizado, reduciendo el tiempo a unos 2 minutos por dominio».
Red Sift Radar libera a tu equipo y elimina el trabajo manual al combinar inteligencia avanzada de ciberseguridad con análisis de IA en tiempo real, todo en un único flujo de trabajo.
Obtener información
Identificar y diagnosticar configuraciones erróneas
Resolver consultas complejas
Accede a una única fuente de verdad para obtener una visión en tiempo real de tu postura de seguridad, incluidos dominios, correo electrónico y activos expuestos a internet.
Detecta automáticamente configuraciones erróneas en SPF, DMARC y otros registros críticos, con orientación y resolución inmediatas.
Las recomendaciones basadas en LLM ayudan a resolver exposiciones, incluidos problemas de sintaxis y exposiciones relacionadas con el correo electrónico.
Utilizar una mezcla de herramientas complejas como MXToolBox, DNS Toolbox, WHOIS y Qualys/SSL Labs.
Comprobar manualmente las configuraciones de dominios, la seguridad del correo electrónico y la infraestructura web, con la consiguiente pérdida de tiempo.
Depender de foros como Reddit o Stack Overflow y necesitar conocimientos avanzados de terminal/línea de comandos y la capacidad de leer RFC para el diagnóstico manual.
Pasar a la acción
Pregunta a Radar qué falla y cómo solucionarlo, clasifica y verifica problemas en Red Sift con Radar Agents o actúa directamente desde tu propio LLM con Radar MCP.
Iniciar sesión en varias herramientas, reunir las pruebas y hacer cada cambio a mano.
Rellena el formulario y un miembro del equipo se pondrá en contacto contigo para configurarlo todo
Recursos
Explora nuestros recursos sobre Radar
Preguntas frecuentes
Para los clientes de Red Sift, Radar está incluido en determinados planes de nuestros productos. Si todavía no eres cliente pero te gustaría ver Radar en acción, rellena el formulario de esta página y un miembro del equipo se pondrá en contacto contigo.
Red Sift Radar está incluido en determinados planes de nuestros productos. Si eres cliente de OnDMARC, consulta los precios aquí.
Inicialmente creamos un prototipo de Red Sift Radar como plugin sobre la versión pública de GPT-4 de OpenAI, pero decidimos integrar el LLM en nuestra plataforma para ofrecer una experiencia más segura y completa.
No, no utilizamos los datos de los clientes con fines de entrenamiento. Los datos compartidos en las interacciones con OpenAI no se utilizan para entrenar ni mejorar los modelos.
¿Quieres comprobarlo por ti mismo?