Probleme 10x schneller finden und beheben mit Red Sift Radar
Radar vereint Threat Intelligence im Internetmaßstab, Sicherheitsexpertise und die Leistungsfähigkeit eines LLM und liefert Verteidigern umsetzbare Erkenntnisse, um Sicherheitslücken zu schließen, bevor sie ausgenutzt werden können.
Radar vereint Threat Intelligence im Internetmaßstab, Sicherheitsexpertise und die Leistungsfähigkeit eines LLM und liefert Verteidigern umsetzbare Erkenntnisse, um Sicherheitslücken zu schließen, bevor sie ausgenutzt werden können.






Lösen Sie Sicherheitsprobleme 10x schneller – Untersuchungen von E-Mails, Domains und aus dem Internet erreichbaren Assets, die früher 20 Minuten dauerten, sind jetzt in nur 2 Minuten erledigt.

Nutzen Sie LLM-gestützte Erkenntnisse und das kontextuelle Verständnis von Radar, um maßgeschneiderte Empfehlungen für Ihre spezifischen Probleme zu erhalten.

Beseitigen Sie manuelle Aufgaben und Datenerfassung, indem Sie fundierte Cybersecurity-Intelligence nahtlos in Ihre bestehenden Systeme integrieren.

Übersetzen Sie komplexe Sicherheitsaufgaben in einfache Gespräche in natürlicher Sprache, damit sowohl technische als auch nicht-technische Anwender fortgeschrittene Fehlerbehebung schnell beherrschen.
Starten Sie mit Radar, Ihrem KI-Begleiter in Red Sift, und erweitern Sie ihn mit In-App-Agents oder Ihrem eigenen LLM. Wie auch immer Ihr Team arbeitet – Radar ist dort, wo es bereits arbeitet.
Radar: Ihr KI-Begleiter für Sicherheit
Gespräche in natürlicher Sprache. Fragen Sie Radar zu Ihren E-Mails, Domains und aus dem Internet erreichbaren Assets und erhalten Sie klare Antworten – ganz ohne tiefes Fachwissen.
Kontextbezogene Anleitungen zur Behebung. Radar versteht Ihre Konfiguration, sodass die Schritte zur Fehlerbehebung genau auf Ihr Problem zugeschnitten sind.

Radar Agents: KI direkt in Ihren Red Sift Apps
KI-gestützte Klassifizierung von Quellen. Der AI Classifier bewertet DMARC-Quellen anhand eines umfassenderen Datensatzes als herkömmliche Wenn-dann-Logik und liefert zuverlässigere Klassifizierungswerte.
Kontobezogene Anleitungen zur Behebung. Erhalten Sie Lösungen, die auf Ihre spezifischen Kontodaten und Konfigurationen zugeschnitten sind – statt allgemeiner Ratschläge, die möglicherweise nicht zum Problem passen.

Radar MCP: Red Sift in Ihrem bevorzugten LLM
Alle Red Sift Produkte, ein Gespräch. 52 Tool-Funktionen, verfügbar in Claude, ChatGPT, Cursor, VS Code oder jedem anderen KI-Assistenten, den Ihr Team bereits nutzt.
Lese- und Schreibaktionen, nicht nur Abfragen. Lookalike-Domains klassifizieren, Domains hinzufügen, Dynamic SPF aktivieren, DMARC-Tags aktualisieren und mehr – ohne den Chat zu verlassen.
Warum sich Sicherheitsteams für Red Sift Radar entscheiden
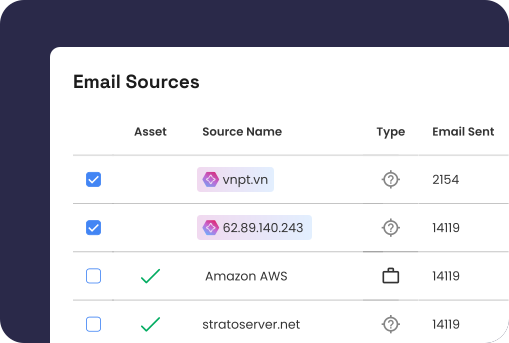
Echtzeit-Überblick über Ihre digitale Infrastruktur
Cybersecurity-Intelligence im Internetmaßstab und ein globales Netzwerk von Überwachungspunkten verschaffen Ihnen Echtzeit-Transparenz über Ihre digitale Umgebung.
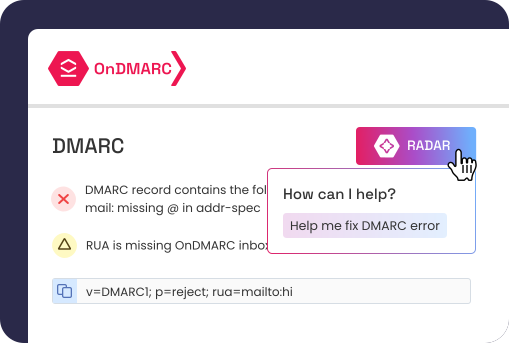
Fehlkonfigurationen im Handumdrehen verstehen und beheben
Die kontinuierliche Bewertung Ihrer Assets erkennt Fehlkonfigurationen, von denen Sie nichts wussten, und benachrichtigt Sie darüber. Dialogbasierte Anleitungen machen die Behebung zum Kinderspiel.
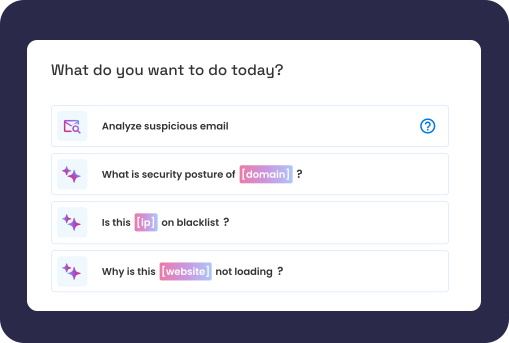
KI für präventive Abwehr nutzen
Analysieren Sie große Mengen an Sicherheitsdaten, um Schwachstellen zu erkennen, Konfigurationsabweichungen zu verhindern und Assets oder verdächtige Aktivitäten zu klassifizieren. Stellen Sie Ihren Anwendern detaillierte Bewertungen für fundierte, proaktive Entscheidungen bereit.
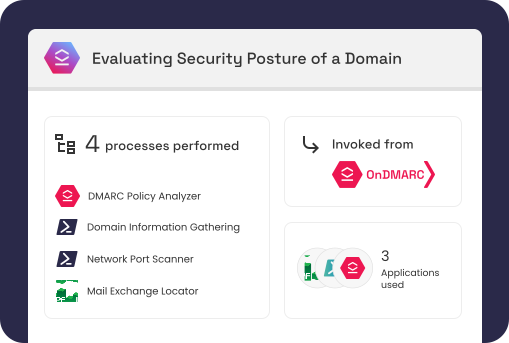
Konsistente, proaktive Sicherheit in großem Maßstab
Verlassen Sie sich auf integrierte Experten-Playbooks, die mehrstufige Sicherheitsanalysen präzise steuern und selbst in komplexen Szenarien genaue Ergebnisse liefern.
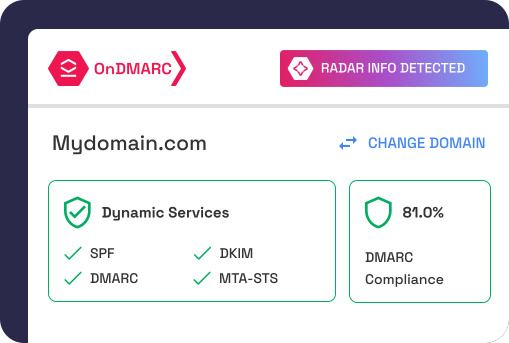
Klare Berichte und Dokumentation teilen
Erstellen Sie detaillierte Berichte und Erklärungen zu Sicherheitskonfigurationen und -problemen und geben Sie IT-Teams und externen Beteiligten den Kontext, den sie zur schnellen Problemlösung benötigen.
Integriert in Red Sift und darüber hinaus
Chatten Sie mit Radar von überall auf der Red Sift Plattform oder verbinden Sie es mit Radar MCP mit dem LLM, das Ihr Team bereits nutzt. Alle Erkenntnisse und Tools, die Sie brauchen – dort, wo Sie bereits arbeiten.
Wie Radar und OnDMARC Ihr E-Mail-Setup gegen Phishing und andere E-Mail-basierte Bedrohungen stärken
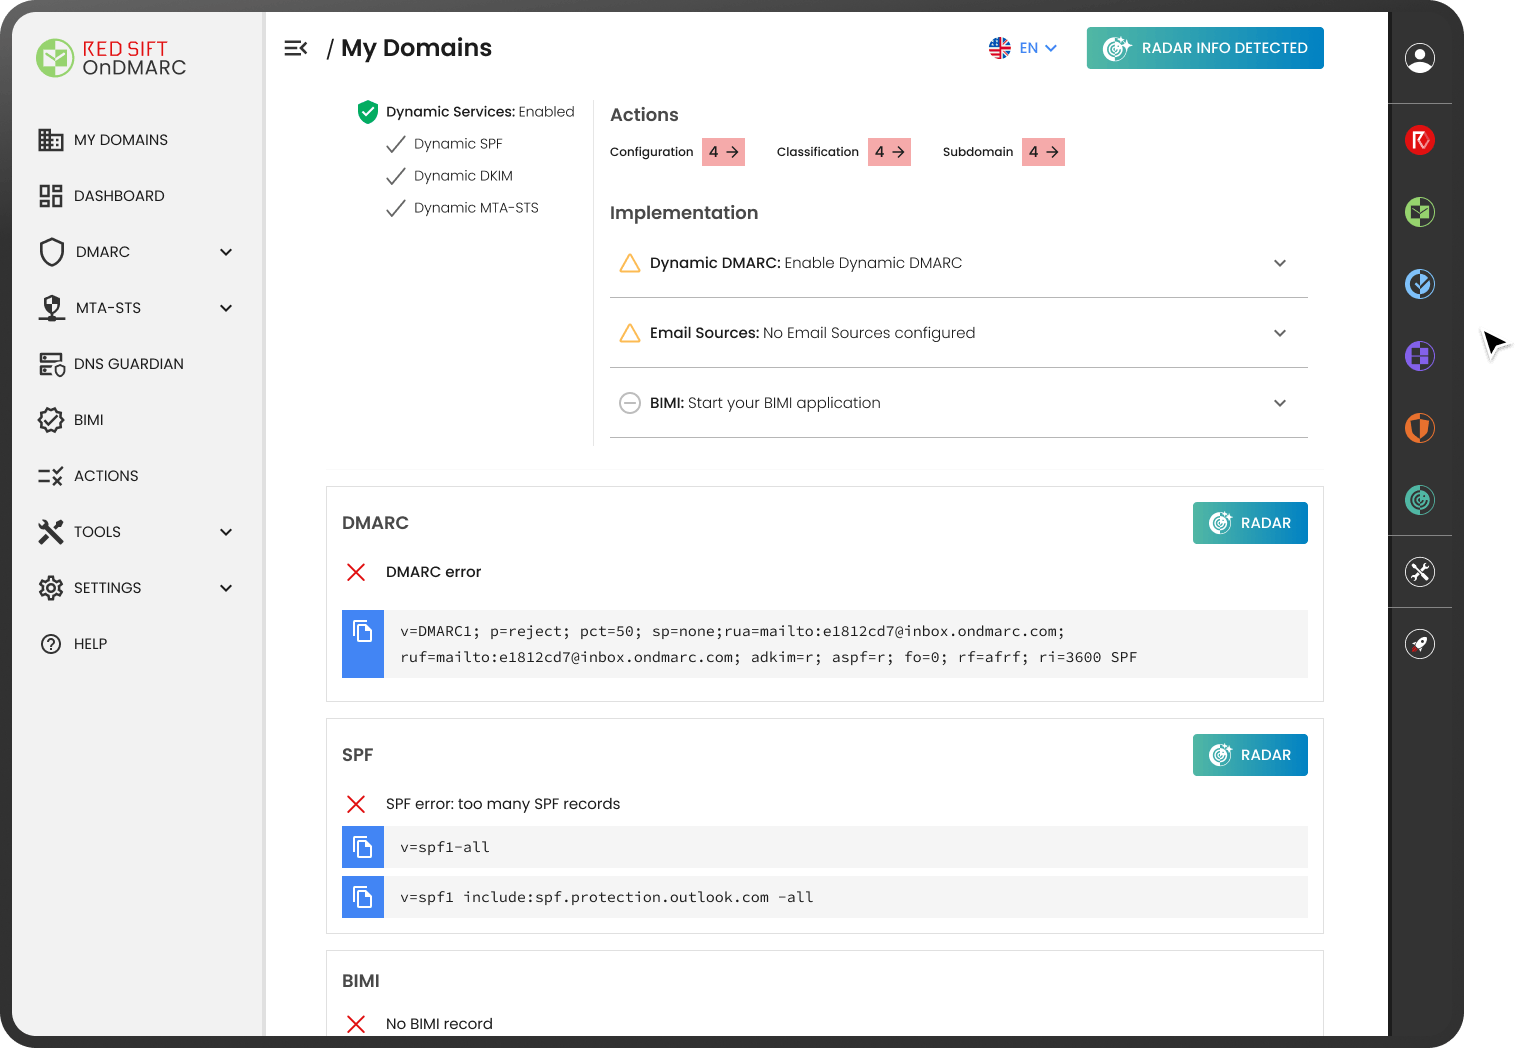
Radar ist in Red Sift OnDMARC integriert und damit das erste LLM, das in eine automatisierte DMARC-Anwendung eingebettet ist. Erhalten Sie Antworten in Echtzeit auf spezifische E-Mail-Fragen und diagnostizieren Sie falsch konfigurierte Einträge oder Einstellungen in Sekunden.

„Mit Radar wurde der Prozess [meiner Bedrohungsanalyse] optimiert und die Zeit auf etwa 2 Minuten pro Domain reduziert.“

„In den ersten 24 Stunden der Nutzung hat Radar uns 4.000 $ gespart, indem es anhand der Header-Informationen eine betrügerische Rechnung erkannt hat.“

„Radar bietet uns eine schnelle und einfache Möglichkeit, nicht nur die Konfigurationen zu überprüfen, sondern IT-Fachleuten auch eine hervorragende Dokumentation und Erklärung des Problems sowie Informationen zur Behebung bereitzustellen.“
„Radar hat mir geholfen, eine Möglichkeit zu erkennen, die Sicherheit einer meiner E-Mail-Domains mit einer MTA-STS-Richtlinie zu verschärfen. Es hat erklärt, warum die Richtlinie wichtig ist, mich durch die Schritte zur Konfiguration und Aktivierung geführt und anschließend sogar überprüft, ob alles korrekt konfiguriert war. Unglaublich hilfreich!“
„Mit Radar wurde der Prozess [meiner Bedrohungsanalyse] optimiert und die Zeit auf etwa 2 Minuten pro Domain reduziert.“
Red Sift Radar entlastet Ihr Team und eliminiert manuelle Arbeit, indem es fundierte Cybersecurity-Intelligence mit KI-Analysen in Echtzeit kombiniert – in einem einzigen Workflow.
Erkenntnisse gewinnen
Fehlkonfigurationen erkennen und diagnostizieren
Komplexe Anfragen klären
Nutzen Sie eine einzige verlässliche Datenquelle für einen Echtzeit-Überblick über Ihre Sicherheitslage, einschließlich Domains, E-Mail und aus dem Internet erreichbarer Assets.
Automatische Erkennung von Fehlkonfigurationen in SPF-, DMARC- und anderen kritischen Einträgen mit sofortiger Anleitung und Lösung.
LLM-gestützte Empfehlungen helfen bei der Behebung von Schwachstellen, einschließlich Syntaxfehlern und E-Mail-bezogenen Risiken.
Eine Mischung aus komplexen Tools wie MXToolBox, DNS Toolbox, WHOIS und Qualys/SSL Labs verwenden.
Domain-Konfigurationen, E-Mail-Sicherheit und Web-Infrastruktur manuell prüfen – das kostet Zeit.
Auf Foren wie Reddit oder Stack Overflow angewiesen sein und fundierte Terminal-/Kommandozeilenkenntnisse sowie die Fähigkeit benötigen, RFCs für die manuelle Diagnose zu lesen.
Maßnahmen ergreifen
Fragen Sie Radar, was nicht stimmt und wie es sich beheben lässt, klassifizieren und verifizieren Sie Probleme in Red Sift mit Radar Agents oder handeln Sie direkt aus Ihrem eigenen LLM mit Radar MCP.
Sich bei mehreren Tools anmelden, die Hinweise zusammentragen und jede Änderung von Hand vornehmen.
Füllen Sie das Formular aus und ein Teammitglied meldet sich bei Ihnen, um alles für Sie einzurichten
Ressourcen
Entdecken Sie unsere Radar-Ressourcen
FAQs
Für Red Sift Kunden ist Radar in bestimmten Stufen unserer Produkte enthalten. Wenn Sie noch kein Kunde sind, Radar aber in Aktion sehen möchten, füllen Sie das Formular auf dieser Seite aus und ein Teammitglied wird sich bei Ihnen melden.
Red Sift Radar ist in bestimmten Stufen unserer Produkte enthalten. Wenn Sie OnDMARC-Kunde sind, finden Sie die Preise hier.
Wir haben Red Sift Radar ursprünglich als Plugin auf Basis der öffentlichen Version von OpenAIs GPT-4 entwickelt, uns dann aber entschieden, das LLM in unsere Plattform zu integrieren, um ein sichereres und leistungsfähigeres Erlebnis zu bieten.
Nein, wir verwenden keine Kundendaten für Trainingszwecke. Daten, die in Interaktionen mit OpenAI geteilt werden, werden nicht zum Trainieren oder Verbessern von Modellen verwendet.
Möchten Sie es selbst sehen?